企業サイトを運営していると、サーバーの更新、ドメインの有効期限、クレジットカードの決済などに関する通知が届きます。いずれもサイトの正常な運営に関わる大切な連絡ですが、こうした通知は詐欺にも悪用されやすいものです。
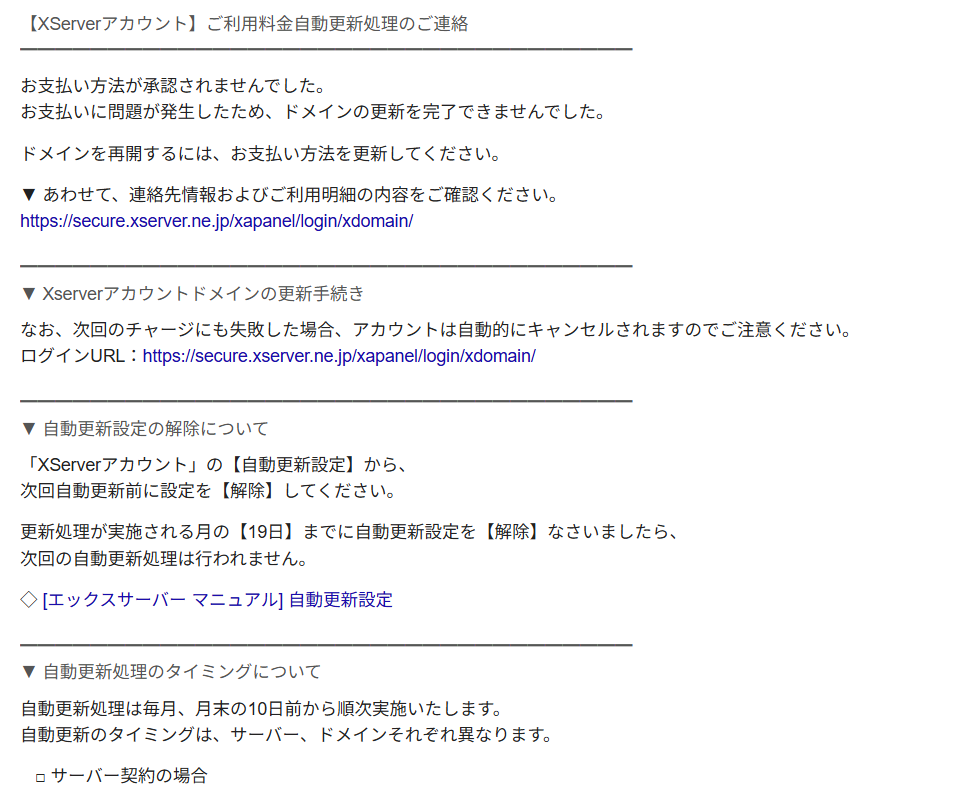
最近、当社にもXserverを装った不審なメールが届きました。「自動更新処理のご連絡」という件名で、支払い方法が承認されなかったためドメインの更新ができなかったと説明し、支払い情報の更新を求める内容でした。
このような通知を受け取っても、メール内のリンクからログインしたり、クレジットカード情報を入力したりしないでください。普段利用している公式の入口から、アカウントの状況を確認しましょう。サイトの保守会社に直接相談する方法もあります。
このメールのどこが不審なのか?
メールの件名は、次のとおりです。
【XServerアカウント】ご利用料金自動更新処理のご連絡
本文には、決済が失敗してドメインの更新が完了していないこと、次回も引き落としができなければアカウントが自動的に解約されることが書かれていました。
この文章だけを見ると、突然サイトが使えなくなるのではないかと不安になります。しかし、詳しく確認すると、注意すべき点がいくつか見つかります。
1. 「公式マニュアル」のリンク先が別のドメインになっている
メールには「エックスサーバー マニュアル/自動更新設定」と表示されたリンクがありました。しかし、そのリンク先はXserverの公式サイトではなく、Googleのドメイン配下のURLでした。
リンクの表示は「公式マニュアル」でも、実際のリンク先は公式マニュアルではありませんでした。
Googleなどの有名なサービスのドメインが含まれていても、それだけで、その先のページが安全だとは判断できません。ログインや支払いを求めるメールで、リンクの説明と実際のアドレスが一致しない場合は、操作を中止してください。
Xserverの更新に関するメールで、マニュアルへの案内がGoogleのドメインに向いていること自体、慎重に確認すべき点です。
2. 「アカウントの解約」を強調する一方、対象の契約が明確ではない
このメールでは、更新が必要なドメイン名、金額、有効期限が明確に示されていませんでした。その一方で、再び決済に失敗するとアカウントが解約されると強調していました。
複数のサイトを管理する企業では、このような文面を見ると、業務への影響を心配して急いで対応してしまうことがあります。
すぐにログインや支払いを求める通知ほど、まずはどのサービスに問題が起きているのかを確認する必要があります。
情報が不足している場合は、追加の確認が必要です。慌ててリンクを開き、支払いを進めないようにしましょう。
3. 日本語の表現に不自然な箇所がある
メールには「解除なさいましたら」など、一般的なビジネス通知としては不自然な表現も見られました。
文章の不自然さは判断材料の一つになりますが、それだけで判断することはできません。現在では、自然な日本語で書かれ、レイアウトやロゴまで巧妙に似せたフィッシングメールもあります。
本物のXserverのリンクが含まれていても、安心できない理由
今回のメールに記載されていた次のURL自体は、Xserverのログイン先です。
secure.xserver.ne.jp/xapanel/login/xdomain/
ただし、ここでは次の二つを区別する必要があります。
表示されているURL:メール本文に文字として表示されているアドレス。
実際のリンク先:クリックしたときにブラウザーがアクセスするアドレス。
HTMLメールでは、この二つを別々に設定できます。本物の公式URLを表示しながら、クリック先を別のサイトに設定することも可能です。また、本物のリンクをいくつか混ぜて、メール全体を信用させようとする場合もあります。
つまり、「メール内に公式リンクがある」ことは、「そのメールが公式から送信された」ことの証明にはなりません。
パソコンでは、リンクにマウスカーソルを合わせてリンク先を確認したり、右クリックでリンク先のアドレスをコピーして確認したりできます。スマートフォンでリンク先の確認方法が分からない場合は、メールを閉じ、保存済みの公式サイトのブックマークからアクセスする方が確実です。
更新失敗の通知を受け取ったときの正しい対応
サイトの保守を依頼している場合は、まず保守会社に連絡し、状況を確認してもらいましょう。
迷惑メールやフィッシングメールと確認できた場合は、送信者をブロックし、メールを削除してください。また、他の社員が被害に遭わないよう、社内にも情報を共有しましょう。
保守会社に依頼せず、自社でサイトを管理している場合は、次の手順で確認してください。
ステップ1:普段利用している公式の入口からログインする
保存済みのブックマークを利用するか、確認済みの公式URLを自分で入力してください。不審なメールに記載されたリンクは利用しないようにしましょう。
ステップ2:管理画面で具体的な情報を確認する
特に、次の項目を確認しましょう。
更新が必要なのは、どのドメインまたはサーバーか。
契約の有効期限はいつか。
実際に未払いの料金があるか。
自動更新の設定や支払い方法に問題がないか。
Xserverの公式案内では、自動更新に失敗した場合、状況に応じて自動更新を再設定する方法や、アカウント内の「料金支払い > お支払い/請求書発行」から手動で更新する方法が案内されています。
支払いが必要かどうかは、公式の管理画面で確認した契約情報と請求内容をもとに判断してください。
ステップ3:不明な点は公式サイトからサポートに問い合わせる
不審なメールに記載された連絡先を、そのまま利用しないでください。公式サイトでサポート窓口を確認するか、普段依頼しているサイトの保守会社に相談しましょう。
すでにリンクを開いてしまった場合は?
必要な対応は、どこまで操作したかによって異なります。
| 行った操作 | 推奨される対応 |
|---|---|
| ページを開いただけで、情報の入力、ファイルのダウンロード、プログラムのインストールはしていない | ページを閉じ、それ以上の操作を中止してください。リンクをクリックしただけで、直ちにアカウントが乗っ取られたとは限りません。 |
| アカウント情報やパスワードを入力した | 公式の入口から、直ちにパスワードを変更してください。他のサービスでも同じパスワードを使用している場合は、そちらも変更し、アカウント情報やログイン状況を確認してください。 |
| クレジットカード情報を入力した | カード発行会社の公式窓口に速やかに連絡し、情報が漏えいした可能性を伝えてください。利用停止やカードの再発行が必要かどうかを確認しましょう。 |
| ファイルをダウンロードして実行した、またはプログラムをインストールした | 不審なプログラムの使用を中止し、パソコンの保守担当者や情報セキュリティ担当者に点検を依頼してください。 |
何を入力したか分からない場合は、後から確認できるよう、メールや手元にある画面のスクリーンショットを保存しておきましょう。ただし、撮影のために不審なリンクを開き直すことは避けてください。
企業への提案:更新・支払いの確認を社内ルールにする
企業では、社員一人ひとりに「注意しましょう」と呼びかけるだけでは十分ではありません。例えば、次のようなルールを設けることをおすすめします。
ドメイン、サーバー、企業メールに関する更新や支払いは、指定の担当者が公式の管理画面で確認したうえで対応する。
あわせて、ドメインやサーバーの契約一覧、有効期限、担当者を記録しておくと、突然の通知を受け取ったときも落ち着いて確認できます。
今回の注意点は、Xserverに限ったものではありません。ドメイン管理会社、サーバー会社、メールサービス会社などを装った通知も、同じ方法で確認できます。
通知を受け取ったら早めに確認し、ログインや支払いは、自分で確認した公式の入口から行いましょう。
株式会社源が保守を担当しているサイトについて、同様の通知が届いた場合は、メールのスクリーンショットと送信元アドレスをお送りください。当社で確認をお手伝いいたします。パスワード、認証コード、クレジットカード番号の全桁は送らないでください。
継続的なサイト保守が必要な企業様へ
企業サイトへの攻撃や悪質なフィッシングメールは、手口が多様化し、次々と新しいものが現れています。継続的な保守が必要な場合は、専門のホームページ制作会社と長期的な協力関係を築くことをおすすめします。
専門会社による継続的な保守は、こうしたトラブルの予防や早期対応につながり、社内だけで不審な通知を判断する負担の軽減にも役立ちます。
株式会社源(minamoto)は、年間300件以上のホームページ制作を手がけ、これまで継続的に約1,000社の企業サイトやECサイトを保守してきました。豊富な経験を生かし、サイト運営をサポートしています。
一般的なサイトの保守費用は年間30,000円程度です。創業間もない企業様にもご利用いただきやすい費用で、継続的なサイト運営を支援いたします。
サイトの保守や運営でお困りの際は、お気軽に株式会社源までお問い合わせください。


